Erlaubte Aktionen festlegen
Welche Schritte darf der Agent ausführen? Was braucht eine Freigabe? Wir definieren diese Grenzen je Aufgabe und setzen sie auch in den angebundenen Funktionen um.
Wir legen fest, auf welche Daten und Programme Ihre Agenten zugreifen dürfen. Berechtigungen, getrennte Kontexte und menschliche Freigaben machen ihren Einsatz nachvollziehbar.


Ein Assistent, der nur Antworten vorbereitet, hat andere Risiken als ein Agent, der Nachrichten versendet oder Datensätze verändert. Umfang und Folgen seiner Aktionen müssen vor der Einführung geklärt werden.
Wir betrachten den gesamten Ablauf: Datenquellen, Modell, Programme und die Menschen, die prüfen und freigeben. Kontrollen sollen zur Aufgabe passen und auch bei Änderungen überprüfbar bleiben.
Wir prüfen Berechtigungen, Daten und Aktionen gemeinsam. Welche Maßnahmen nötig sind, hängt vom Einsatz ab.
Welche Schritte darf der Agent ausführen? Was braucht eine Freigabe? Wir definieren diese Grenzen je Aufgabe und setzen sie auch in den angebundenen Funktionen um.
Zugangsdaten werden getrennt vom Dialog verwaltet. Berechtigungen, Speicherung und Erneuerung werden für die benötigten Funktionen festgelegt.
Relevante Aufrufe, Ergebnisse und Fehler werden protokolliert. Umfang, Zugriff und Aufbewahrung richten sich nach dem vereinbarten Einsatz.
Gespeicherte Informationen werden nach Nutzern, Vorgängen oder Aufgaben getrennt. Die Trennung wird über Speicherzugriffe und Tests geprüft.
Eine Dokumentensuche muss die Zugriffsrechte des jeweiligen Nutzers beachten. Quellen und Suchergebnisse werden anhand dieser Berechtigungen ausgewählt.
Wir klären, wo Komponenten laufen und welche Daten externe Anbieter erhalten. Eigenes Hosting allein schließt externe Datenübertragungen nicht aus.
Vom vorgesehenen Auftrag zu getesteten Regeln für den Betrieb.
Daten, angebundene Programme und mögliche Aktionen des Agenten erfassen.
Zugriffe auf die tatsächlich benötigten Funktionen und Daten beschränken.
Fremde Inhalte von verbindlichen Regeln trennen und problematische Eingaben testen.
Gesprächskontext, gespeicherte Informationen und Zugriffsregeln getrennt betrachten.
Protokolle, Hinweise und Zuständigkeiten für auffällige Vorgänge vereinbaren.
Sehen Sie sich die Abläufe, eingesetzten Programme und dokumentierten Ergebnisse an. Jedes Beispiel hat eigene Voraussetzungen und ist keine Zusage für andere Projekte.
Nutzungsinformationen mit der Bearbeitung von Verkaufschancen verbinden
Angaben vor dem Termin erfassen und die Buchung vorbereiten
Fünf KI-Agenten für die Vorbereitung und Veröffentlichung von Artikeln
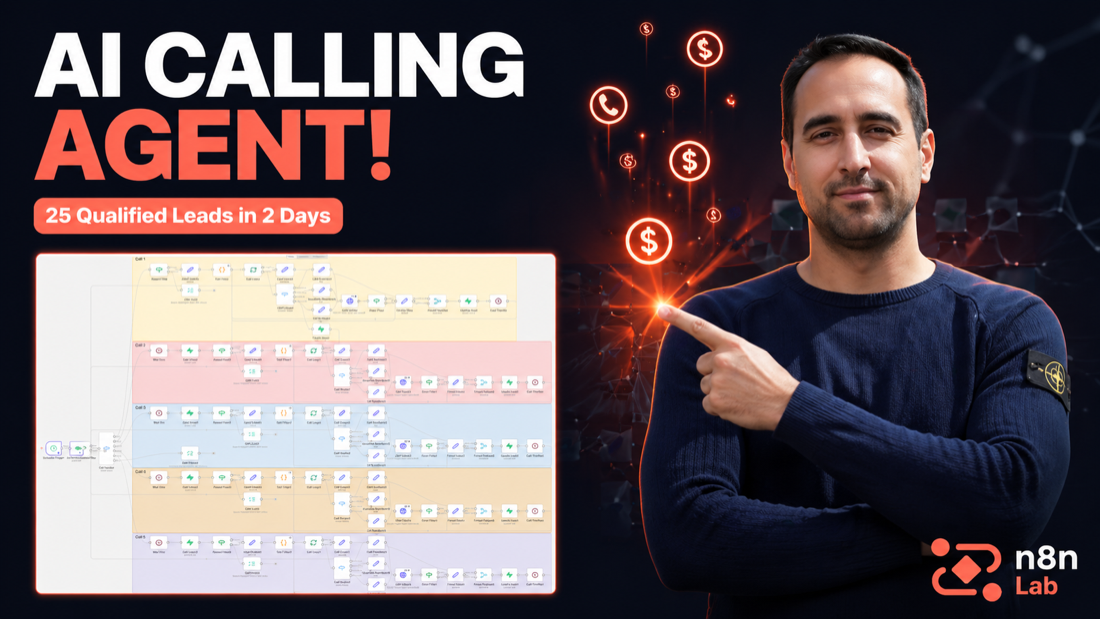
Telefonische Vertriebsaufgaben mit n8n, Twilio und Vapi verbinden
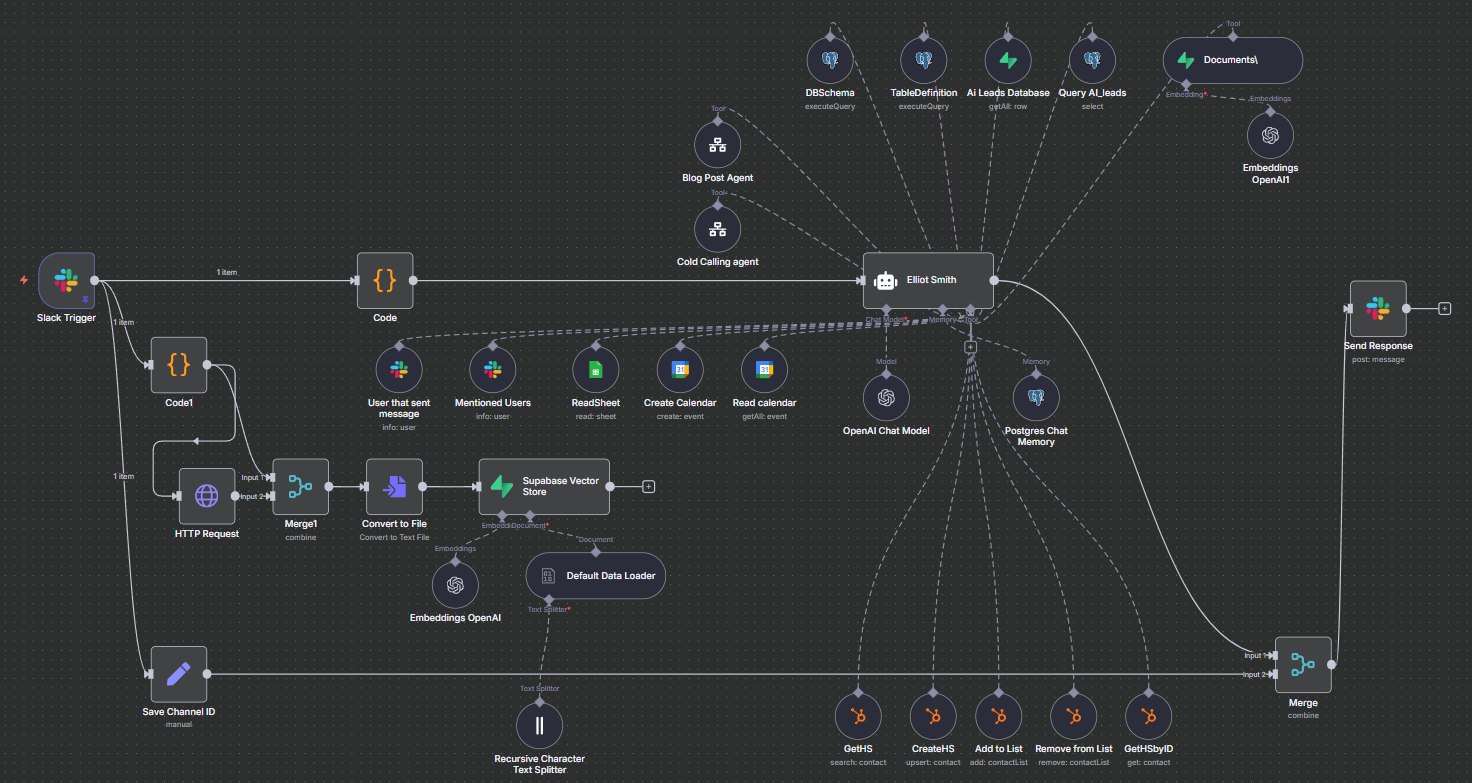
Verwaltungsaufgaben reduzieren und die Kundenkommunikation vorbereiten
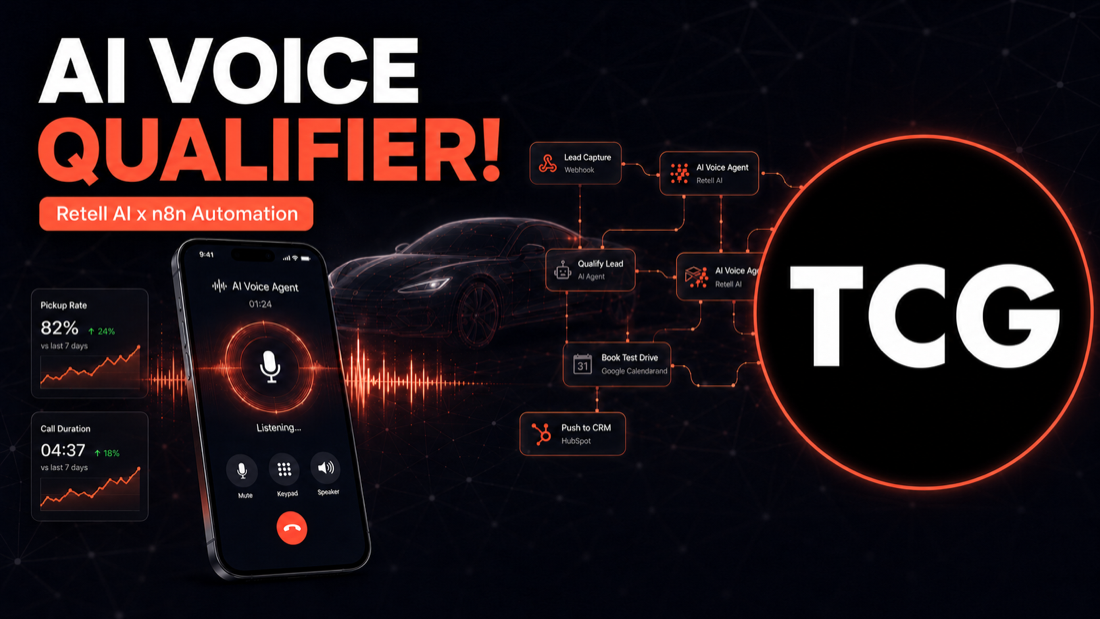
Sprachagent und Automatisierungsplan für mehrere Abteilungen
Fallstudie auf Englisch
Wir prüfen den vorgesehenen Einsatz, vorhandene Kontrollen und offene Fragen. Maßnahmen werden nach Bedeutung und Aufwand priorisiert.
Berechtigungen, Freigaben, Datenflüsse und der Umgang mit gespeicherten Informationen werden dokumentiert.
Wir setzen die vereinbarten Maßnahmen um und prüfen erlaubte sowie unerwünschte Aktionen anhand von Testfällen.
Ihr Team erhält Zuständigkeiten und Dokumentation. Regelmäßige Prüfungen und Unterstützung können vereinbart werden.
Wir betrachten nicht nur die Antwort des Modells, sondern auch die Berechtigungen der Programme, die der Agent aufrufen kann.
Die Bewertung umfasst eigene Infrastruktur und externe Dienste. Entscheidend ist, welche Daten wo verarbeitet werden.
Für wichtige oder schwer rückgängig zu machende Aktionen werden geeignete Prüf- und Freigabeschritte festgelegt.
Trennung, Zugriff und Aufbewahrung werden passend zu Nutzern und Aufgaben geplant. Änderungen am System brauchen erneute Tests.
Agenten können Informationen aus Nachrichten und Dokumenten verwenden und Funktionen anderer Programme aufrufen. Darin enthaltene fremde Anweisungen dürfen nicht zu zusätzlichen Berechtigungen führen. Deshalb werden Modellanweisungen, Programmzugriffe, Freigaben und Tests gemeinsam betrachtet.
Gespräche und gespeicherte Angaben werden so zugeordnet, dass sie nur im vorgesehenen Nutzer- oder Aufgabenkontext verfügbar sind. Das erfordert Zugriffsregeln im Speicher und Tests. Eine Anweisung an das Modell allein ist dafür keine ausreichende Kontrolle.
Wir trennen vertrauenswürdige Vorgaben von fremden Inhalten, begrenzen Funktionen und prüfen Ein- und Ausgaben. Kritische Aktionen können eine Freigabe verlangen. Testfälle helfen, Schwachstellen zu erkennen; eine vollständige Verhinderung aller Angriffe wird nicht versprochen.
Nein. Technische Maßnahmen allein garantieren keine rechtliche Konformität. Datenverarbeitung, Anbieterbedingungen und interne Vorgaben müssen von den zuständigen Fachpersonen bewertet werden. Wir stellen technische Informationen für diese Prüfung bereit.
Wir vereinbaren relevante Protokolle, Meldungen und Zuständigkeiten. Ihr Team muss wissen, wer Hinweise prüft, Zugriffe anpasst und bei Bedarf Aktionen stoppt. Weitere Prüfungen sind insbesondere nach Änderungen an Modellen, Quellen oder Programmen sinnvoll.
Aufgaben, Daten und Freigaben
Beschreiben Sie den vorgesehenen Einsatz und die angebundenen Programme. Gemeinsam prüfen wir, welche Grenzen und Kontrollen benötigt werden.
n8n Lab ist ein unabhängiger Dienstleister. Wir sind nicht mit der n8n GmbH verbunden und werden von ihr weder unterstützt noch gesponsert. Die Marke „n8n“ verwenden wir ausschließlich zur Beschreibung unserer Leistungen für die Einrichtung und Automatisierung mit dieser Plattform.